x86S, la nueva arquitectura de Intel, eliminando los conceptos heredados de 16 y 32 bits

Intel

Logo de Intel

Hace pocos días se dio a conocer la noticia de que Intel presentó una arquitectura de procesador simplificada x86S (simplificación x86) que implementa solo el modo de 64 bits y no admite conceptos heredados.

Con esta nueva arquitectura de x86S, Intel elimina el soporte para sistemas operativos de 16 y 32 bits, pero se menciona que se pueden ejecutar mediante virtualización, por lo que se mantendrá la capacidad de ejecutar aplicaciones de 32 bits en un entorno de sistema operativo de 64 bits.

La larga vida de la arquitectura Intel® ha dado como resultado un rico ecosistema de software con una enorme base instalada que se extiende desde las PC hasta la nube, los dispositivos móviles y desde los dispositivos integrados hasta las supercomputadoras y más.

Desde su introducción hace más de 20 años, la arquitectura Intel® 64 se convirtió en el modo operativo dominante. Como ejemplo de esta evolución, Microsoft dejó de enviar la versión de 32 bits de su sistema operativo Windows 11. El firmware de Intel ya no admite sistemas operativos que no sean UEFI64 de forma nativa. Los sistemas operativos de 64 bits son el estándar de facto en la actualidad. Conservan la capacidad de ejecutar aplicaciones de 32 bits, pero han dejado de admitir aplicaciones de 16 bits de forma nativa.

Los procesadores con la nueva arquitectura se iniciarán inmediatamente en el modo de 64 bits, sin pasar por el cambio intermedio a los modos de 16 y 32 bits durante el proceso de inicialización. x86S también implementa la capacidad de cambiar al uso de una estructura de tabla de páginas de memoria de 5 niveles, sin deshabilitar primero la paginación y omitir la transición al modo sin página.

Los diseños de la arquitectura Intel 64 salen del reinicio en el mismo estado que el 8086 original y requieren una serie de transiciones de código para ingresar al modo de 64 bits. Una vez que se ejecutan, estos modos no se utilizan en aplicaciones o sistemas operativos modernos.

Una arquitectura de modo exclusivamente de 64 bits requerirá equivalentes de 64 bits de tecnologías que actualmente se ejecutan en modo real o en modo protegido.

De las características de la arquitectura x86S, se destacan las siguientes:

  • Fin del soporte para direccionamiento de 16 bits y la capacidad de redefinir el tamaño de la dirección.
  • Uso de un modelo simplificado de direccionamiento de segmentos de memoria de 64 bits para admitir el direccionamiento de segmentos en aplicaciones de 32 bits, lo cual es consistente con la práctica utilizada en los sistemas operativos modernos.
  • Deja de admitir 1 y 2 anillos de protección, que no se utilizan en el software moderno.
  • Fin del soporte para el modo de 32 bits en el anillo de protección cero.
  • Eliminación de los modos protegidos de 16 y 32 bits.
  • Terminación del soporte para acceso a puertos I/O desde el 3er anillo de protección.
  • Fin del soporte para operaciones de cadenas con puertos de entrada/salida (INS/OUTS)
  • Fin del soporte para controladores de interrupción 8259 y uso de controladores programables X2APIC solamente .
  • Elimina algunos bits de modo de sistema operativo no utilizados.

Cabe mencionar que para Intel, el mantener requisitos de hardware tan antiguos, puede tener un impacto severo en la microarquitectura y el diseño de un dispositivo. Por ejemplo, las mejoras en el arranque y la ejecución del código no se pueden integrar si tienen un impacto negativo en la compatibilidad con versiones anteriores.

Otro de los puntos, es que los dispositivos que requieren compatibilidad con versiones anteriores deben dedicar espacio al hardware antiguo, algo que podría ser mejor utilizado por los nuevos aceleradores de hardware y sistemas de ejecución. También es muy probable que el uso de compatibilidad con versiones anteriores también tenga implicaciones más amplias para el hardware utilizado en los diseños modernos.

Ademas, tambien se menciona que mantener la compatibilidad con versiones anteriores también puede hacer que las vulnerabilidades de seguridad persistan en los nuevos diseños. Esto es especialmente cierto durante el proceso de arranque, donde los sistemas heredados pueden no utilizar prácticas de seguridad sólidas, lo que permite que se ejecute cualquier código malicioso.

Finalmente, se menciona que la transición no eliminaría por completo el soporte del sistema operativo heredado. Como afirma la compañía en una publicación, Intel ha madurado las técnicas de virtualización que aún podrían permitir el arranque de software heredado.

Si estás interesado en poder conocer más al respecto, puedes consultar los detalle en el siguiente enlace.


from Desde Linux https://ift.tt/Gg6DlPt
via IFTTT
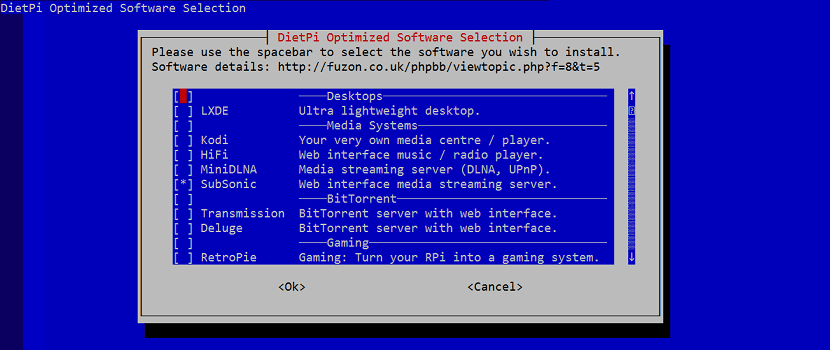
DietPi 8.17, llega con nuevas aplicaciones, mayor soporte y mas

DietPi

DietPi es una distribución de Linux basada en Debian mínima y altamente optimizada

Hace pocos días se dio a conocer el lanzamiento de la nueva versión de la distribución especializada «DietPi 8.17» la cual está destinada para su uso en placas ARM y RISC-V como Raspberry Pi, Orange Pi, NanoPi, BananaPi, entre otras.

Para quienes desconocen de DietPi, deben saber que este es un sistema operativo basado en Debian diseñado para la Raspberry Pi, se enfoca en reducir todo lo incensario para brindar un sistema operativo elegante y liviano que aún puede hacer un trabajo pesado.

Con imágenes a partir de 400 MB, está altamente optimizado para un uso mínimo de recursos de CPU y RAM, lo que garantiza que su Raspberry Pi siempre se ejecute a su máximo potencial. La lista de software incluido incluye centros multimedia como Kodi y Emby, clientes de torrent, sistemas de copia de seguridad en la nube como ownCloud e incluso soporte para WordPress.

Principales novedades de DietPi 8.17

En esta nueva versión que se presenta de DietPi 8.17 se destaca que ahora se brindan compilaciones actualizadas basadas en los repositorios Debian 11 y Debian 12.

Otra de las novedades que se destaca, es que en este lanzamiento se incluyen nuevas aplicaciones las cuales son: el sistema de control de hogar inteligente openHAB, el cliente Moonlight GameStream y la utilidad de copia de seguridad Restic.

Por la parte de las mejoras que se realizaron, podremos encontrar que para:

  • NanoPi R, se actualizaron las reglas de udev para que los LED de Ethernet no cubran los LED de los dispositivos Ethernet deshabilitados. Si el kernel/udev ya ha detectado un dispositivo Ethernet y un LED está configurado para encenderse en el enlace, se enciende hasta que se configura la interfaz y no se detecta ningún enlace.
    NanoPi R6S, el nombre del dispositivo en DietPi ahora se muestra como «NanoPi R6S/R6C» para indicar este hecho.
    ROCK Pi 4, se realizo un cambio el nombre del dispositivo a «ROCK 4», es decir, se elimino el «Pi» de su nombre.
  • DietPi-Banner, se agregó una nueva opción para mostrar el estado del certificado de Let’s Encrypt (fecha de vencimiento), cuando se instala mediante dietpi-letsencrypto Certbot.
    DietPi-Tools, DietPi-LetsEncryptHTTP/2 ahora está habilitado OOTB en Nginx cuando se habilita HTTPS a través de dietpi-letsencrypt.
  • Soporte completo para la placa NanoPi R6C, soporte mejorado para las placas NanoPi R, ROCK Pi 4, Raspberry Pi y Quartz64.

Finalmente, cabe mencionar que la distribución se basa en la base del paquete Debian y está disponible en compilaciones para más de 50 dispositivos. DietPi también se puede utilizar para crear entornos de PC y máquinas virtuales x86_64 compactos. Las construcciones de la placa son compactas (promedio de 130 MB) y ocupan menos espacio de almacenamiento en comparación con Raspberry Pi OS y Armbian.

¿Cómo instalar DietPi?

Para quienes estén interesados en poder probar este sistema operativo en su Raspberry Pi, deberán diríjase a su sitio web oficial, el cual pueden visitar desde el siguiente enlace.

En el sitio web nos dirigiremos a la sección de descargas que pueden acceder en el menú que está en la parte de arriba del sitio, ahí podrán obtener la imagen para su Raspberry Pi

Hecha la descarga del sistema, este vendrá comprimido en un formato .7z. el cual pueden descomprimir con cualquier aplicación para extraer archivos de este tipo. Ahora ya obtenida la imagen que estaba comprimida, podrán grabarla en su Micro SD de su Raspberry Pi con ayuda de Etcher o hacerlo directamente con el comando dd desde la terminal.

Con el comando dd deberán saber qué punto de montaje tiene su SD, esto lo pueden averiguar ejecutando el comando:

sudo fdisk -l

O si tienen Gparted instalado, abran la aplicación y esta les mostrará el punto de montaje. Ya sabiendo esto, basta con ejecutar el comando en la terminal de la siguiente forma, en donde if colocaran la ruta a la imagen del sistema y en of el punto de montaje de su SD:

dd if =/ruta/a/la/imagen/de/DietPi_vXX.img of =/dev/sdX

Ya grabada la imagen en su Micro SD podremos realizar algunos ajustes previos a la inicialización del sistema. Este paso es opcional si quieres que tu DietPi se conecte por Wifi, si vas a conectar por LAN omite este paso.

Para ello dentro de nuestro ordenador vamos a navegar dentro de la SD y buscaremos el archivo llamado dietpi.txt y este deben abrirlo con el editor de texto de su agrado.

Dentro del archivo vamos a buscar las líneas que contengan lo siguiente:

WIFI_SSID [0] = y WIFI_KEY [0] =

Aquí vamos a colocar el nombre de nuestra red (SSID) y su contraseña (Key), quedado algo asi las líneas que buscamos:

WIFI_SSID [0] = “elnombre-de-tu-red”

WIFI_KEY [0] =“tu-contraseña”

Guardamos y cerramos el archivo y ahora deben colocar la tarjeta microSD en su Pi, conecten su teclado y mouse además de la fuente de alimentación de su Raspberry Pi.

Una vez iniciado el sistema deberán colocar las credenciales para acceder a este las cuales son:

  • nombre de usuario = root
  • contraseña = dietpi

Aquí el sistema se va a actualizar y se reiniciará al finalizar esto. Después de volver a iniciar de nuevo se vuelven a loguear.

Ahora para instalar el paquete de herramientas que ofrece el sistema, solo tecleen:

dietpi-launcher


from Desde Linux https://ift.tt/9ToiSMx
via IFTTT

La Steam Deck no solo es para juegos, tambien es utilizada para controlar torretas de ametralladoras

Steam-deck

Imagen de un soldado ucraniano controlando una torreta con una steam deck

En las últimas semanas, fueron publicadas en Twitter y Facebook, fotos e información de como ejército ucraniano ha liberado la consola Steam Deck de Valve para usarla de forma remota como controlador de una torreta de artillería.

Con nombre clave «Sabre», el sistema está diseñado para usarse para colocar un arma en la línea del frente sin exponer al operador que la usa al fuego enemigo. Valve ciertamente no había anticipado este caso de uso de Steam Deck y podría no estar de acuerdo.

Este nuevo modo de empleo de la consola como un «tipo de arma» desarrollado por los ucranianos llamó la atención de todos.

Y es que ahora las Fuerzas de Defensa de Ucrania están utilizando una nueva pieza de hardware y los enemigos a los que apunta no serán virtuales. Los soldados ucranianos usan Steam Deck, para controlar de forma remota una torreta de ametralladora de gran calibre. La información compartida por la cuenta de Facebook ТРО Меdia indica que los operadores del ejército ucraniano pueden usar el sistema (llamado «Sabre») para monitorear, apuntar y disparar desde una distancia de hasta 500 metros.

Las imágenes muestran varios aspectos de su diseño y soldados desplegándolo para probarlo en el campo. En una de las siete imágenes, se ve claramente a un operador remoto sosteniendo un Steam Deck, con la torreta de la ametralladora al fondo.

Steam-Deck

Steam deck siendo utilizada como arma

El dispositivo alimentado por Linux se está utilizando para controlar la ametralladora de forma remota y aun que en las imágenes se puede aprecioar que la pantalla está en blanco, por lo que no podemos ver cómo es la interfaz, pero como el arma tiene una cámara, es probable que la transmisión se pueda ver en Steam Deck; podría usarse para monitorear el campo de batalla, apuntar a los objetivos y disparar el arma.

Por otro lado, tambien se especula que debido a que la torreta está automatizada, el método de su de la Steam Deck podría estar orientada a marcar objetivos y dejar que el arma haga el resto.

La información también indica que el sistema Sabre puede manejar una variedad de calibres, desde ametralladoras ligeras que disparan proyectiles antitanque hasta AK-47. Parece que se puede usar tanto para operaciones estacionarias como para montaje en vehículos. Además, el sistema también sería capaz de derrotar a los drones enemigos que vuelan bajo.

«Este dispositivo elimina a una persona de la línea de fuego, lo que permite brindar apoyo [de fuego] sin ser un objetivo prioritario y sin provocar el fuego del ‘enemigo sobre nosotros mismos». ‘. El uso de Steam Deck en tal escenario ha generado críticas en línea, y algunos temen que pueda dar ideas a otros grupos militares o paramilitares, o incluso a personas mal intencionadas que a veces se entregan a tiroteos asesinos (por ejemplo, los casos habituales de tiroteos masivos). tiroteos en los Estados Unidos). Pero, ¿por qué usar un Steam Deck para tal cosa?

Esta no es la primera vez que se utiliza hardware para juegos con fines militares. En 2018, la Marina de los EE. UU. lanzó el USS Colorado, un submarino de clase Virginia que usa un controlador Xbox 360 para controlar sus mástiles fotónicos similares a periscopios. Los controladores también se han utilizado para controlar drones y UAV.

Para quienes desconocen de la Steam Deck, deben saber que esta es una consola de videojuegos, similar a la Nintendo Switch, lo que caracteriza a esta consola es que es altamente personalizable, a diferencia de su principal competencia portátil, Nintendo Switch.

Otro de los puntos clave de la Steam Deck es que ejecuta Linux de forma nativa, lo que por este simple hecho permite una amplia gama de opciones (incluso de la que hablamos aquí en este artículo) para cualquiera que quiera usarlo para fines distintos a los que Valve ha programado para hacer, y cualquier jugador que lo desee puede incluso instalar Windows en su Steam Deck.

Finalmente, si estás interesado en poder conocer más al respecto, puedes consultar el perfil de TRO Media.


from Desde Linux https://ift.tt/8SQ7xUe
via IFTTT

Nyxt, el navegador web altamente personalizable

Nyxt

Nyxt viene con decenas de funciones que le permiten analizar, navegar y extraer información rápidamente

Hace pocos días se dio a conocer el lanzamiento de la nueva versión del navegador web Nyxt 3.0, el cual se posiciona como un navegador «100% hackeable».

El concepto de hackeable, hace referencia a que Nyxt brinda amplias opciones para personalizar y cambiar el comportamiento de cualquier aspecto del trabajo. Conceptualmente, Nyxt se parece a Emacs y Vim y, en lugar de un conjunto de configuraciones listas para usar, permite cambiar la lógica misma del trabajo utilizando el lenguaje Lisp.

El proyecto no está vinculado a un motor de navegador específico y utiliza una API mínima para interactuar con los motores web. Basado en esta API, hay capas para conectar los motores WebKit y Blink (WebKitGTK se usa de forma predeterminada), pero si se desea, el navegador también se puede portar a otros motores.

De las características clave del proyecto, se destaca la compatibilidad con pestañas y la capacidad de cambiar rápidamente entre pestañas abiertas mediante la búsqueda integrada. Cada pestaña en Nyxt está completamente aislada y puede tener configuraciones separadas.

Tambien se destaca la capacidad de seleccionar simultáneamente diferentes objetos en la página para usarlos como argumentos de comando. Por ejemplo, un usuario puede seleccionar y actuar sobre varias imágenes en una página al mismo tiempo.

Ademas de ello, Nyxt al igual que cualquier navegador web moderno, cuenta con sistema de marcadores con soporte para clasificación y agrupación por etiquetas, capacidad de buscar a través del contenido, abarcando varias pestañas a la vez, soporte para temas, gestión de sesiones, el usuario puede guardar parte del historial en un archivo y luego restaurar el estado desde este archivo, soporte para ocultar enlaces para URL abiertas previamente, capacidad para ordenar tablas en páginas web por columnas arbitrarias, entre otras cosas mas.

¿Que hay de nuevo en Nyxt 3.0?

En este nuevo lanzamiento de Nyxt 3.0 se destaca que se ha realizado un cambio en el diseño del búfer con indicaciones para continuar ingresando comandos, ademas de que se ha activado un nuevo algoritmo para generar recomendaciones, que ofrece consejos más relevantes, tambien se agregaron nuevos comandos para administrar el búfer de recomendaciones.

Otro de los cambios que se destaca de la nueva versión, es que se agregó soporte para los protocolos Gopher y Gemini, asi como tambien soporte para la herramienta de detección de color (selector de color) y un modo de inicio «–headless».

Ademas de ello, tambien podremos encontrar que se agregó soporte para archivos con claves y la capacidad de bloquear Yubikey en la interfaz del administrador de contraseñas KeePassXC.

Se ha propuesto una nueva interfaz interactiva para ver la ayuda integrada, asi como tambien nuevos modos: modo de campo de entrada de registro para grabar y restaurar campos de entrada y modo de recuerdo para almacenar automáticamente en caché el contenido de las páginas abiertas.

De los demás cambios que se destacan:

  • Se ha agregado un nuevo comando de guía de migración para facilitar la adaptación de la configuración a una nueva versión principal del navegador.
  • El archivo de configuración automática ahora está vinculado a una versión principal del navegador y se ignora después de actualizar a una nueva versión principal.
  • Se agregó soporte para adjuntar scripts de controladores personalizados como GreaseMonkey .
  • Se ha cambiado el diseño de la barra de estado y se ofrece la posibilidad de personalizar su contenido a su gusto.
  • Se ha propuesto el comando status-buffer-position para cambiar la posición de la barra de estado.
  • Se agregó la configuración de tipo de sugerencia para seleccionar el estilo de las sugerencias para los enlaces.
  • De forma predeterminada, la última sesión se restaura después de un reinicio.
  • Se agregó el comando de ejecución para ejecutar cualquier código Lisp.
  • Se implementa el modo de predecir la entrada de los siguientes comandos, teniendo en cuenta la actividad pasada.
  • Se proporciona la capacidad de vincular su historial de navegación a cada búfer (pestaña).
  • El diseño del entorno interactivo para Lisp REPL se ha cambiado por completo.

Finalmente cabe destacar que está sobre la mesa el tema formación de los paquetes en el formato Flatpak. Si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.


from Desde Linux https://ift.tt/4sO2fTo
via IFTTT

Passkey ya esta siendo implementado por Google y quiere decir adiós a las contraseñas

Passkeys

Passkeys, el pequeño gran paso de Google gran paso hacia un «futuro sin contraseña».

A poco más de 6 meses desde que compartimos aquí en el blog la noticia sobre la propuesta de Google para dejar de lado el uso de las contraseñas, Google ha dado el paso para esta nueva opción de autenticación que llamó el «principio del final de la contraseña».

Hasta el día de hoy el uso de una contraseña es el método más popular para acceder a una cuenta, por lo cual este método enfrenta varios desafíos, incluida la memorización, que se vuelve cada vez más relevante debido a la proliferación de la cantidad de servicios que requieren una contraseña.

Numerosos estudios muestran la magnitud de las violaciones de datos vinculadas a contraseñas comprometidas cada año. Varios factores causan este problema, dos de los más conocidos son la retención de contraseñas, que a veces obliga a algunos usuarios a compartir sus contraseñas con compañeros de trabajo, y el uso de la misma contraseña para varias cuentas. Ante la situación, las principales marcas tecnológicas Google, Apple y Microsoft están optando por un enfoque sin contraseña.

Sobre Passkeys

Google lanzó Passkeys y ahora está disponible para todos los usuarios y que incluye tres opciones: un código PIN, reconocimiento facial o autenticación de huellas dactilares. Cuando la función está habilitada, Google solicita autenticación cada vez que un usuario inicia sesión o intenta acceder a información confidencial.

Durante algún tiempo, nosotros y otros en la industria hemos estado trabajando en una alternativa más simple y segura a las contraseñas. Si bien las contraseñas estarán con nosotros durante algún tiempo, a menudo son frustrantes de recordar y lo ponen en riesgo si terminan en las manos equivocadas.

El año pasado , junto con FIDO Alliance, Apple y Microsoft, anunciamos que comenzaríamos a trabajar para admitir claves de acceso en nuestra plataforma como una alternativa más fácil y segura a las contraseñas. Y hoy, antes del Día Mundial de la Contraseña, comenzamos a implementar la compatibilidad con las claves de acceso en las cuentas de Google en todas las plataformas principales. Serán una opción adicional que las personas pueden usar para iniciar sesión, junto con contraseñas, verificación en dos pasos (2SV), etc.

La introducción de Passkey es parte de la estrategia previamente anunciada por Google para comenzar a eliminar gradualmente los nombres de usuario y las contraseñas a favor de sistemas de autenticación más fuertes para proteger mejor las cuentas.

Y es que a diferencia de las contraseñas, Passkey solo puede existir en los dispositivos del usuario, ya que no pueden escribirse accidentalmente ni entregarse a un tercero. Esta es una protección más fuerte que la mayoría de los métodos 2SV (2FA/MFA) que se ofrecen hoy en día, porque se omite no solo la contraseña, sino también el 2SV cuando usa Passkey.

Requisitos para habilitar Google Passkey

Para aquellos interesados en poder probar esta nueva función, deben saber que existen ciertos requisitos que no cualquier usuario podrá cumplir y es que Passkeys solo podrá funcionar en iOS 16 y Android 9.0 o posterior. Para ordenadores se requiere Windows 10 o posterior, macOS Ventura, además, de que el navegador web debe ser al menos Chrome 109, Safari 16 o Edge 109.

¿Cómo configurar Google Passkey?

  1. Para configurar Passkey, deben ir a este link g.co/passkeys en el navegador web
  2. Iniciar sesión en su cuenta de Google existente
  3. En la página siguiente, se les pedirá que generen una clave de cifrado.
  4. Posterior a ello deberán pulsar el botón «continuar» cuando aparezca la ventana emergente.
  5. La clave de contraseña que creó se guardará en su dispositivo.
  6. Para verificar su identidad, deben seguir los comandos y utilizar la función de autenticación biométrica requerida por su dispositivo.
  7. Al hacerlo, se generará su clave de cifrado para ese dispositivo.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.


from Desde Linux https://ift.tt/9fZsJM6
via IFTTT

Util-linux, una colección de utilidades Linux que no te puede hacer falta

util-linux

util-linux un conjunto de utilidades misceláneas

La mayor parte de las distribuciones de Linux vienen equipadas con una gran cantidad de utilidades, de las cuales muchas de ellas son desarrolladas con propósitos generales y por ello podemos encontrarlas en muchas distribuciones de Linux.

El caso de hacer mención de esto, es que hace poco se dio a conocer una nueva versión de Util-linux, la cual es básicamente una navaja suiza de utilidades para tu distribucion.

Sobre Util-linux

Util-linux incluye tanto utilidades estrechamente relacionadas con el kernel de Linux como utilidades de propósito general. Algunas de las utilidades más destacables son las utilizadas para montar, desmontar, formatear, participar y manejar dispositivos de disco, abrir puertos de consola o capturar los mensajes del núcleo.

Dentro de las aplicaciones que se encuentran en Util-linux, están: agetty, arch, blockdev, cal, cfdisk, chkdupexe, col, colcrt, colrm, column, ctrlaltdel, cytune, ddate, dmesg, elvtune, fdformat, fdisk, fsck.cramfs, fsck.minix, getopt, hexdump, hwclock, ipcrm, ipcs, isosize, kill, line, logger, look, losetup, mcookie, mkfs, mkfs.bfs, mkfs.cramfs, mkfs.minix, mkswap, more, mount, namei, parse.bash, parse.tcsh, pg, pivot_root, ramsize (enlace a rdev), raw, rdev, readprofile, rename, renice, rev, rootflags (enlace a rdev), script, setfdprm, setsid, setterm, sfdisk, swapoff (enlace a swapon), swapon, test.bash, test.tcsh, tunelp, ul, umount, vidmode, whereis y write

Principales novedades de Util-linux 2.39

En esta nueva versión que se presenta de Util-linux 2.39 la utilidad de mount y la biblioteca libmount han agregado soporte para una nueva API del kernel de Linux para controlar cómo se montan los sistemas de archivos en función de los espacios de nombres de montaje.

En la nueva API, en lugar de la función mount(), se utilizan funciones separadas para manejar diferentes etapas del montaje (procesar el superbloque, obtener información sobre el sistema de archivos, montar, adjuntar al punto de montaje). Se menciona que se ha conservado la compatibilidad de libmount con los kernels de Linux antiguos y la API de montaje anterior.

El uso de la nueva API de montaje hizo posible implementar soporte para mapear los ID de usuario de los sistemas de archivos montados, que se usa para mapear archivos de un usuario específico en una partición foránea montada con otro usuario en el sistema actual. Para controlar el mapeo, se agregó la opción «X-mount.idmap=» a la utilidad de montaje.

Otro de los cambios que se destaca, se agregaron nuevas opciones en mount para detectar automáticamente un sistema de archivos de un tipo particular, para cambiar el propietario, grupo, y el modo de acceso después del montaje, y para establecer el contexto de SELinux para el sistema de archivos.

Ademas de ello, tambien se destaca que se ha agregado soporte para pidfd y AF_NETLINK, AF_PACKET, AF_INET y AF_INET6 sockets a la utilidad lsfd, se ha agregado la visualización de nombres de procesos modificados de proc/$pid/fd.

En dmesg, la salida con precisión de fracciones de segundo se implementa cuando se usan las opciones «–since» y «–until», la opción «–level» tiene la capacidad de especificar un prefijo/sufijo «+» para mostrar todos los niveles con números mayores o menores que el especificado.

  • La utilidad cal ha agregado soporte para personalizar la salida de color a través de terminal-colors.d.
  • La opción «–types» se agregó a la utilidad fstrim para filtrar por tipo de FS.
  • blkid y libblkid agregaron soporte para el sistema de archivos bcachefs y habilitaron el cálculo de sumas de verificación para el sistema de archivos y RAID.
  • Se agregó la opción «–env» a nsenter para pasar variables de entorno.
  • Se agregó la opción «-Z» a namei para mostrar los contextos de SELinux.
  • Soporte mejorado Meson.
  • Se agregó soporte para el argumento «recursive» para las banderas de VFS (por ejemplo, «mount -o bind,ro=recursive»).
  • Se agregó la opción «–disable-libmount-mountfd-support» para forzar la desactivación de la nueva API.
  • Se agregó el comando blkpr para reservar bloques en unidades SCSI o NVMe.
  • Se agregó el comando pipesz para configurar o verificar el tamaño del búfer para tuberías y FIFO sin nombre.
  • Se agregó el comando waitpid para esperar un cambio en el estado de un proceso arbitrario (por ejemplo, la finalización de la ejecución).

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

Instalación

Para los interesados en poder instalar Util-linux, deben saber que la instalación es sencilla y solo deben abrir una terminal y en ella van a teclear los siguientes comandos:

git clone https://github.com/util-linux/util-linux.git
cd util-linux
./configure
make HAVE_SLN=yes
make HAVE_SLN=yes install


from Desde Linux https://ift.tt/eHfgDjh
via IFTTT

Otra mas de HP, ahora desactiva las impresoras que no usan sus cartuchos

hp

HP continua con su guerra innecesaria contra su clientela

Hace no mucho compartimos aquí en el blog una noticia sobre las acciones que ha tomado HP en relación con el tema de sus impresoras y es que ahora HP ha tomado la grandiosa “idea” de deshabilitar las impresoras de los clientes que utilizan cartuchos de tinta de la competencia.

El fabricante ha irrumpido en los equipos de los clientes mediante la aplicación remota de actualizaciones que tienen el efecto de impedir que las impresoras funcionen si no están equipadas con cartuchos de tinta aprobados. La empresa lo justifica por la necesidad de garantizar la seguridad del consumidor.

Tal parece que a HP se le están acabando las ideas de como lidiar con esta situación que claramente ya se le fue de las manos y que para muchos es una guerra sin sentido y que claramente está perdiendo, ya que en lugar de mantener a sus clientes, los está ahuyentando.

“Estaba imprimiendo muchos documentos para un trabajo urgente y necesitaba cambiar los cartuchos. Sin que yo lo supiera, HP irrumpió electrónicamente en mi apartamento durante la noche y desactivó mi impresora, exigiendo un rescate si no usaba su tinta. Me negué y me niego a hacerlo”, informa el propietario de una imprenta.

Este nuevo movimiento por parte de la empresa, como siempre se justifica indica que los cartuchos de tinta de terceros plantean riesgos de seguridad, cuestión que sigue a varias otras con motivos similares.

Estas son quejas relacionadas, en su mayoría, son con un servicio de renovación de cartuchos que ofrece el fabricante de la impresora, ya que es un hecho, los cartuchos de tinta originales son caros. Para responder a este estado de cosas, la compañía, desde 2016, ha establecido HP Inc Subscription para una gama de impresoras conectadas a la red de Internet.

La promesa de la compañía a través de este servicio es ayudar a los consumidores a lograr ahorros significativos. Por ello, hasta ahora ha promocionado la oferta “Free Ink For Life”, que permite a los usuarios imprimir 15 páginas al mes de forma gratuita. Luego de esta cuota, se debe proceder a la caja registradora de acuerdo a una escala tarifaria definida por la empresa.

HP envía cartuchos de tinta a los propietarios de algunas de sus impresoras conectadas para cubrir sus necesidades de impresión anticipadas. El uso de estos está sujeto a la vinculación a una suscripción. Si se excede, la empresa cobra tarifas adicionales por cada nueva página impresa. En caso de negativa a pagar la suscripción o los costos adicionales por parte del usuario, la impresora deja de funcionar, incluso si el cartucho todavía tiene tinta. Por tanto, la caducidad de la tarjeta del demandante habrá sido considerada por la empresa como una negativa a pagar las cuotas de suscripción.

Estas situaciones ha llevado a que muchos usuarios terminen por optar el uso de otra marca de impresoras o incluso por adquirir impresoras de tinta continua o de toner (aunque este último es similar a utilizar cartuchos, tambien existen algunos modelos en los cuales se pueden recargar).

El detalle de esto, es que HP ha llevado esta guerra a un punto de no retorno (al menos desde el punto de vista de muchos), ya que al irrumpir en los equipos de los clientes son palabras mayores, aunque digan lo que digan sobre sus politicas, está claro que esta situación será aprovechada por muchos para llevarla a otro nivel y proceder con posibles demandas.

El tema legal puede ser o no procedente, los antecedentes a decisiones que ha tomado HP lo ha llevado a tener que no solo pedir disculpas si no tambien a desembolsar para compensar a usuarios afectados y un caso no muy lejano fue en el 2016 cuando la Electronic Frontier Foundation (EFF) envió una carta al CEO de HP pidiéndole que se disculpara con los clientes de la empresa y restaurara la capacidad de usar cartuchos de terceros, a lo cual HP acordó pagar 1, $5 millones en compensación.

Finalmente, de manera personal vuelvo a reiterar mi comentario hacia HP en el cual debe optar por una postura más «eco friendly», ya que hoy en día ya no es una opción, es una necesidad y un compromiso a futuro el reducir desde ya toda esa basura electrónica que bien puede ser útil a largo plazo y no de un solo uso.


from Desde Linux https://ift.tt/FQOaWZ5
via IFTTT