Go 1.19 ya fue liberado y estas son sus novedades

Hace poco se dio a conocer el lanzamiento de la nueva versión del lenguaje de programación «Go 1.19», versión que llega a mejorar el lanzamiento anterior añadiendo diversas mejoras y sobre todo correcciones de errores, de las novedades que podemos destacar están las mejoras del manejo de memoria, mejoras de seguridad, entre otras cosas más.

Para quienes desconocen de Go, deben saber que este es un lenguaje de programación que es desarrollado en participación de la comunidad como una solución híbrida que combina el alto rendimiento de los lenguajes compilados con ventajas tales como los lenguajes de scripting como la facilidad para escribir código de desarrollo y protección contra errores.

La sintaxis de Go se basa en los elementos habituales del lenguaje C con algunos préstamos del lenguaje Python. El lenguaje es bastante conciso, pero el código es fácil de leer y entender.

El código de Go se compila en archivos ejecutables binarios independientes que se ejecutan de forma nativa, sin usar una máquina virtual (los subsistemas de detección de problemas de creación de perfiles, depuración y otros en tiempo de ejecución están integrados como componentes de tiempo de ejecución ).

Principales novedades de Go 1.19

En esta nueva versión que se presenta de Go 1.19 se destaca que se ha trabajado para refinar el soporte para funciones y tipos genéricos agregados en la última versión, con la ayuda de los cuales el desarrollador puede definir y usar funciones diseñadas para trabajar con varios tipos a la vez, ademas de que se ha llevado a cabo la optimización del rendimiento de algunos programas que utilizan genéricos ha aumentado en un 20 %.

Otro de los cambios que se destaca de la nueva versión es que se agregó soporte para enlaces, listas y una sintaxis más simple para definir encabezados en los comentarios del documento. La utilidad gofmt proporciona formato teniendo en cuenta las características avanzadas de los comentarios con la documentación de la API.

Ademas de ello se revisó el modelo de memoria Go para alinearlo con C, C++, Java, JavaScript, Rust y Swift que no admiten valores atómicos consistentes secuencialmente. Se han introducido nuevos tipos como atomic.Int64 y atomic.Pointer[T] en el paquete sync/atomic para facilitar el uso de valores atómicos.

Por otra parte, tambien se menciona que el recolector de basura ahora tiene la capacidad de definir límites flexibles, que se imponen al limitar el tamaño del almacenamiento dinámico y devolver la memoria al sistema de manera más agresiva, es decir, no se garantiza que el consumo estará dentro de los límites especificados en todas las condiciones. Los límites suaves pueden ser útiles para optimizar programas que se ejecutan en contenedores de memoria fija.

Tambien se destaca que en los sistemas Unix, los descriptores de archivos adicionales se habilitan automáticamente (aumentando el límite RLIMIT_NOFILE), para acelerar las expresiones de cambio grandes en los sistemas x86-64 y ARM64, se utilizan tablas de salto, que permiten procesar expresiones de cambio grandes hasta un 20 % más rápido.

En los sistemas riscv64, se implementó el paso de argumentos de función a través de registros de la CPU, lo que permitió lograr un aumento del rendimiento de alrededor del 10 %.

De los demás cambios que se destacan de esta nueva versión:

  • Se implementaron numerosas optimizaciones de rendimiento.
  • Se agregó soporte para configurar dinámicamente el tamaño de la pila de rutinas para reducir el tamaño de los datos copiados
  • Se agregó soporte experimental para entornos Linux en sistemas con procesadores Loongson basados ​​en la arquitectura LoongArch de 64 bits (GOARCH=loong64).
  • Cambiar el modelo de memoria no afectó la compatibilidad con el código escrito previamente.
  • Se agregó una nueva restricción de compilación «unix» que se puede usar en las líneas «go:build» para filtrar los sistemas similares a Unix (aix, android, darwin, dragonfly, freebsd, hurd, illumos, ios, linux, netbsd, openbsd, solaris).
  • Para mejorar la seguridad, el módulo os/exec ahora ignora las rutas relativas al expandir la variable de entorno PATH (por ejemplo, al determinar la ruta de un archivo ejecutable, el directorio actual ya no se verifica).

Finalmente si estás interesado en poder conocer más al respecto sobre este nuevo lanzamiento, puedes consultar los detalles en el siguiente enlace.


from Desde Linux https://ift.tt/R41NaZx
via IFTTT
Glibc 2.36 llega con nuevas funciones para Linux, mejoras y mas

Luego de seis meses de desarrollo se dio a conocer el lanzamiento de la nueva versión de glibc 2.36, la cual cumple totalmente con los requisitos de los estándares ISO C11 y POSIX.1-2017 y en la cual la nueva versión incluye correcciones de 59 desarrolladores.

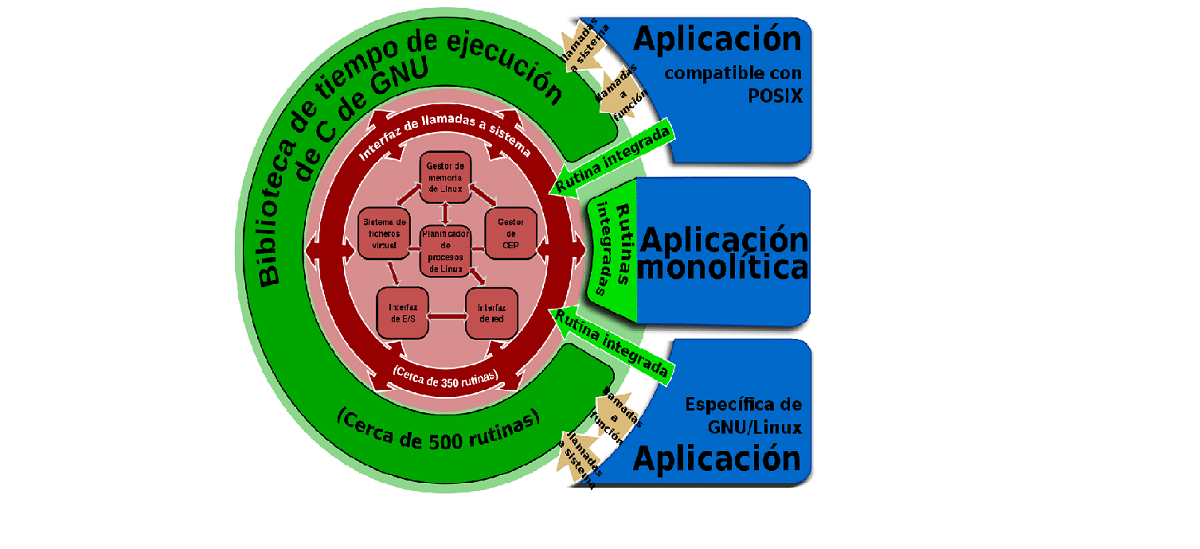
Para quienes desconocen de Glibc, deben saber que es una biblioteca C de GNU, comúnmente conocida como glibc es la biblioteca de tiempo de ejecución estándar del lenguaje C de GNU. En los sistemas en los que se usa, esta biblioteca de C que proporciona y define las llamadas al sistema y otras funciones básicas, es utilizada por casi todos los programas. 

Principales novedades de Glibc 2.36

En esta nueva versión que se presenta se destaca que se agregó el soporte para un nuevo formato de direcciones de reubicación relativa DT_RELR, que permite reducir el tamaño de las reubicaciones relativas en objetos compartidos y archivos ejecutables vinculados en modo PIE (Executables independientes de la posición). El uso del campo DT_RELR en archivos ELF requiere soporte para la opción «-z pack-relative-relocs» en el enlazador, introducido en la versión binutils 2.38.

Otro de los cambios que se destaca de la nueva versión, es que para Linux las funciones pidfd_open, pidfd_getfd y pidfd_send_signal se implementaron para brindar acceso a la funcionalidad pidfd que ayuda a manejar situaciones de reutilización de PID para identificar con mayor precisión los procesos que acceden a los archivos monitoreados (pidfd está asociado con un proceso específico y no cambia, mientras que el El PID se puede adjuntar a otro proceso después de que termine el proceso actual asociado con este PID).

Ademas de ello, tambien en Linux llega process_madvise(), que permite que un proceso ejecute una llamada al sistema madvise() en nombre de otro proceso, identificando el proceso de destino mediante pidfd. A través de madvise(), puede informar al kernel sobre las características de trabajar con memoria para optimizar la gestión de la memoria del proceso, por ejemplo, en función de la información pasada, el kernel puede iniciar la liberación de memoria libre adicional.

Tambien se destaca que se agregó la función process_mrelease(), que permite acelerar la liberación de memoria para un proceso que finaliza su ejecución. En circunstancias normales, la liberación de recursos y la finalización del proceso no son instantáneos y pueden retrasarse por varios motivos, lo que interfiere con los sistemas de alerta temprana del espacio del usuario, como oomd (proporcionado por systemd). Al llamar a process_mrelease, estos sistemas pueden iniciar de manera más predecible las recuperaciones de memoria de los procesos que terminaron a la fuerza.

Por otra parte, se destaca que se ha agregado soporte para la opción «no-aaaa» a la implementación integrada de la resolución de DNS, que permite deshabilitar el envío de solicitudes de DNS para registros AAAA (determinación de una dirección IPv6 por nombre de host), incluso cuando se ejecutan funciones NSS como getaddrinfo(), para simplificar la resolución de problemas. Esta opción no afecta el manejo de los enlaces de direcciones IPv6 definidos en /etc/hosts y las llamadas a getaddrinfo() con el indicador AI_PASSIVE.

Para Linux, se agregaron las funciones fsopen, fsmount, move_mount, fsconfig, fspick, open_tree y mount_setattr para brindar acceso a una nueva API de kernel para controlar cómo se montan los sistemas de archivos en función de los espacios de nombres de montaje. Las funciones propuestas permiten procesar por separado diferentes etapas de montaje (procesar el superbloque, obtener información sobre el sistema de archivos, montar, adjuntar al punto de montaje), que anteriormente se realizaban utilizando la función común mount().

Se agregaron las funciones arc4random, arc4random_buf y arc4random_uniform para proporcionar enlaces sobre la llamada al sistema getrandom y la interfaz /dev/urandom, devolviendo números pseudoaleatorios de alta calidad.

Cuando se ejecuta en Linux, se proporciona soporte para la arquitectura del conjunto de instrucciones LoongArch utilizada en los procesadores Loongson 3 5000 y se implementa un nuevo RISC ISA similar a MIPS y RISC-V. En su forma actual, solo está disponible la compatibilidad con la variante de 64 bits de LoongArch (LA64). Requiere al menos binutils 2.38, GCC 12 y Linux kernel 5.19 para funcionar.

De los demás cambios que se destacan:

  • El mecanismo de vinculación previa, así como las variables de entorno LD_TRACE_PRELINKING y LD_USE_LOAD_BIAS asociadas y las características del vinculador, están en desuso y se eliminarán en una versión futura.
  • Se eliminó el código para verificar la versión del kernel de Linux y manejar la variable de entorno LD_ASSUME_KERNEL. La versión mínima del kernel admitida al compilar Glibc está determinada por el campo ELF NT_GNU_ABI_TAG.
  • La variable de entorno LD_LIBRARY_VERSION ha quedado obsoleta en la plataforma Linux.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.


from Desde Linux https://ift.tt/i4PhD3d
via IFTTT

Geekbench 5: Un útil Benchmark multiplataforma para GNU/Linux

Geekbench 5: Un útil Benchmark multiplataforma para GNU/Linux

Geekbench 5: Un útil Benchmark multiplataforma para GNU/Linux

En oportunidades anteriores, hemos abordado directa o indirectamente, el tema sobre las distintas aplicaciones o herramientas de software que facilitan la visualización y monitorización del hardware de cualquier ordenador. Tanto de forma gráfica como por terminal. Debido a que, las mismas nos permiten con facilidad supervisar la buena gestión de nuestros recursos disponibles.

Siendo, algunos buenos ejemplos de estas las siguientes: CPU-X, CPUFetch, Hardinfo, Lshw-GTK, Sysinfo, lshw, inxi y cpuinfo. Sin embargo, hoy hablaremos de «Geekbench 5». Qué además de detectar y visualizar algunos de nuestros elementos de hardware y software, permite realizar un genial Benchmark (comparativa de rendimiento) de nuestro ordenador, vía terminal.

Apache Benchmark

Y como de costumbre, antes de entrar de lleno en el tema de hoy sobre «Geekbench 5», dejaremos para aquellos interesados los siguientes enlaces a algunas anteriores publicaciones relacionadas:

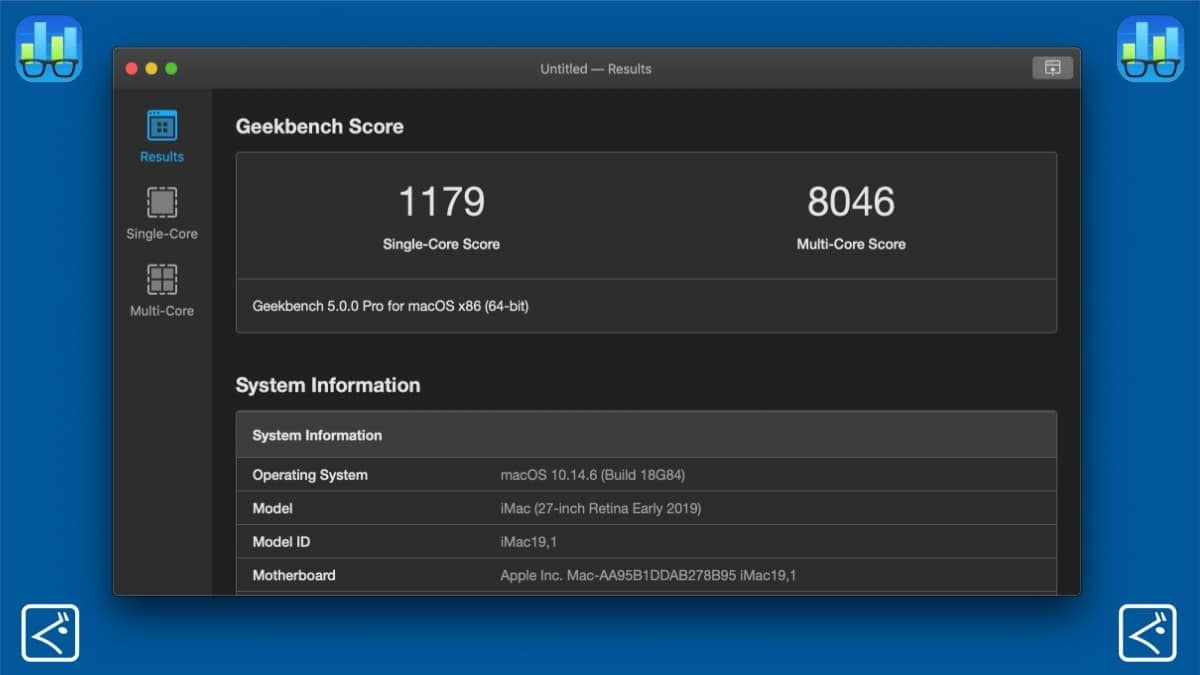
Geekbench 5: Benchmark multiplataforma

Geekbench 5: Benchmark multiplataforma

¿Qué es Geekbench 5?

Dicha herramienta de software en su sitio web oficial es descrita brevemente de la siguiente forma:

“Geekbench 5 es una aplicación multiplataforma que mide el rendimiento de su sistema con solo presionar un botón”.

¿Qué es Geekbench 5?

Sin embargo, detallan sobre la misma aspectos importantes tales como:

  1. Geekbench 5 incluye pruebas de CPU actualizadas que modelan tareas y aplicaciones del mundo real. Estas pruebas están diseñadas para medir con rapidez y precisión el rendimiento de la CPU de los diversos dispositivos, tanto de ordenadores (con Windows, macOS y Linux) como de móviles (con Android e iOS).
  2. Los resultados obtenidos con Geekbench 5, es decir, las puntuaciones de CPU Benchmark suelen ser muy útiles para evaluar y optimizar el rendimiento de la CPU y la memoria de un dispositivo, ya que, para obtenerse sé utilizan cargas de trabajo que incluyen compresión de datos, procesamiento de imágenes, aprendizaje automático y simulación física.
  3. Es ideal para conocer el potencial de nuestro dispositivo (ordenador o móvil) para el uso de juegos modernos, el procesamiento de imágenes o la edición de video. Puesto que, prueba eficientemente la potencia de la GPU existente con soporte para las API OpenCL, CUDA y Metal; y con compatibilidad para Vulkan.

¿Cómo se instala Geekbench 5 en GNU/Linux?

¿Cómo se instala en GNU/Linux?

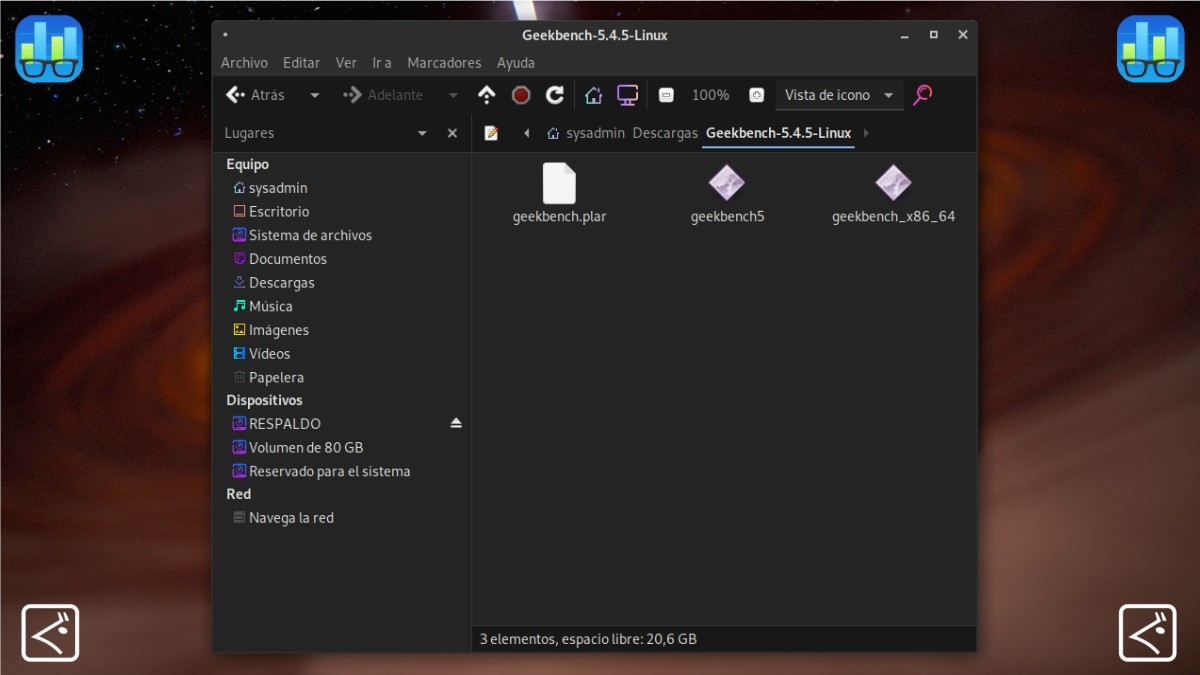
Dado que, Geekbench 5 para GNU/Linux viene actualmente en un archivo con formato comprimido (tar.gz), que incluyen 2 archivos ejecutables por terminal, probaremos ambos sobre nuestro habitual Respin de MX llamado MilagrOS, basado en MX-21 (Debian-11), una vez que lo hayamos descomprimido sobre nuestra respectiva carpeta de Descarga.

Así que, a continuación estas son las capturas de pantallas del proceso:

  • Descompresión del archivo comprimido de Geekbench 5 descargado desde el sitio web oficial.

Descompresión del archivo comprimido de Geekbench 5

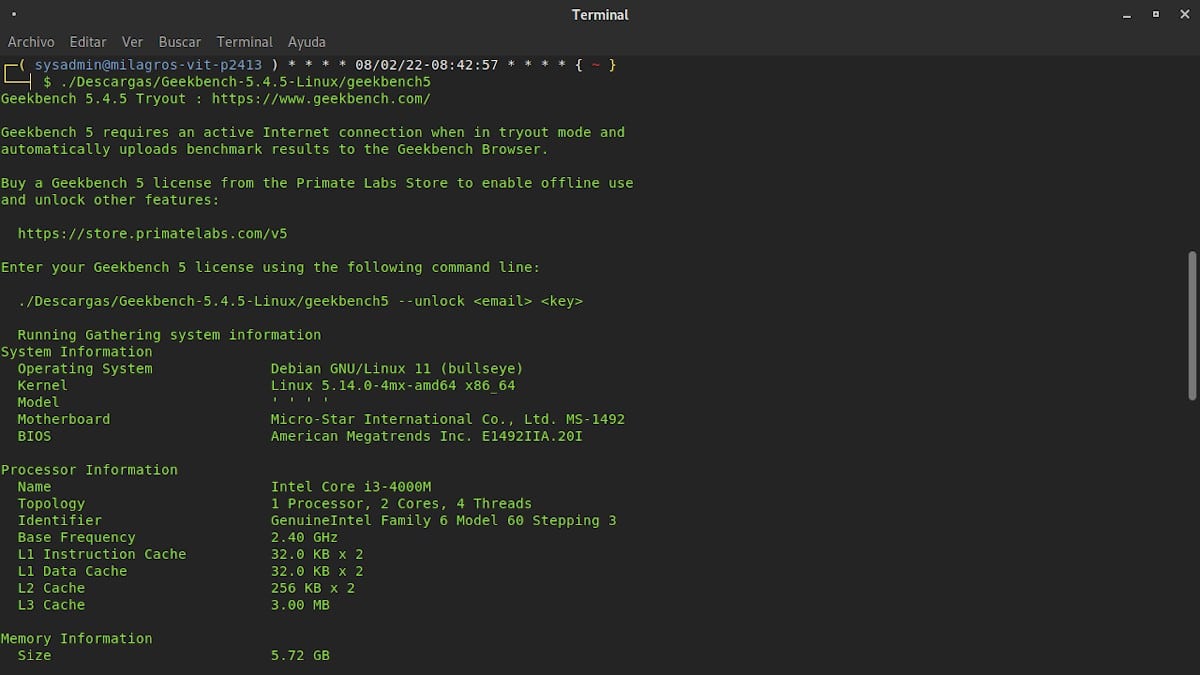
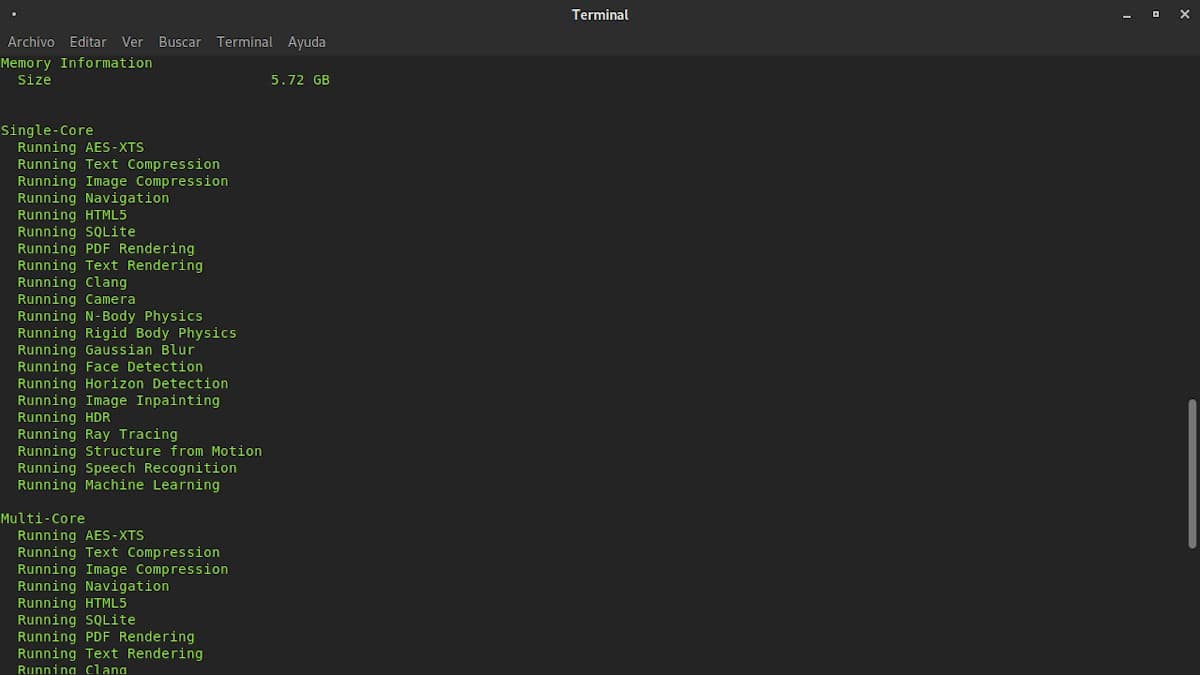
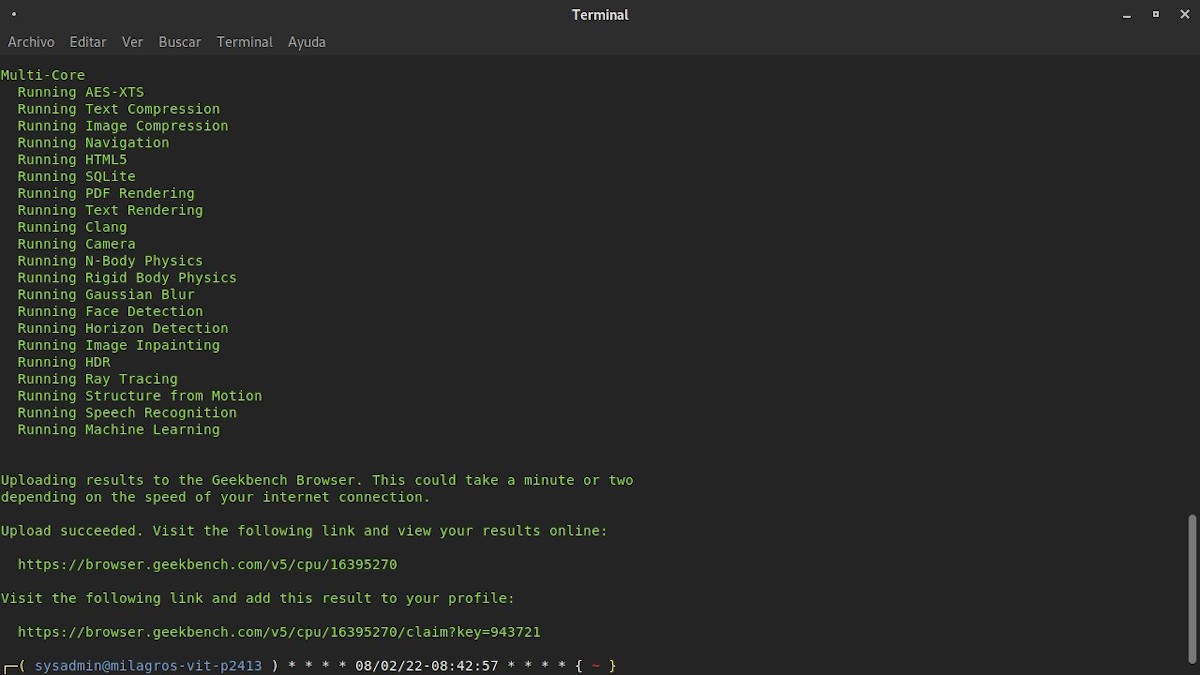
  • Ejecución y visualización del proceso de benchmarking utilizando cualquiera de los 2 ejecutables disponibles.

Ejecución y visualización del proceso de benchmarking - 1

Ejecución y visualización del proceso de benchmarking - 2

Ejecución y visualización del proceso de benchmarking - 3

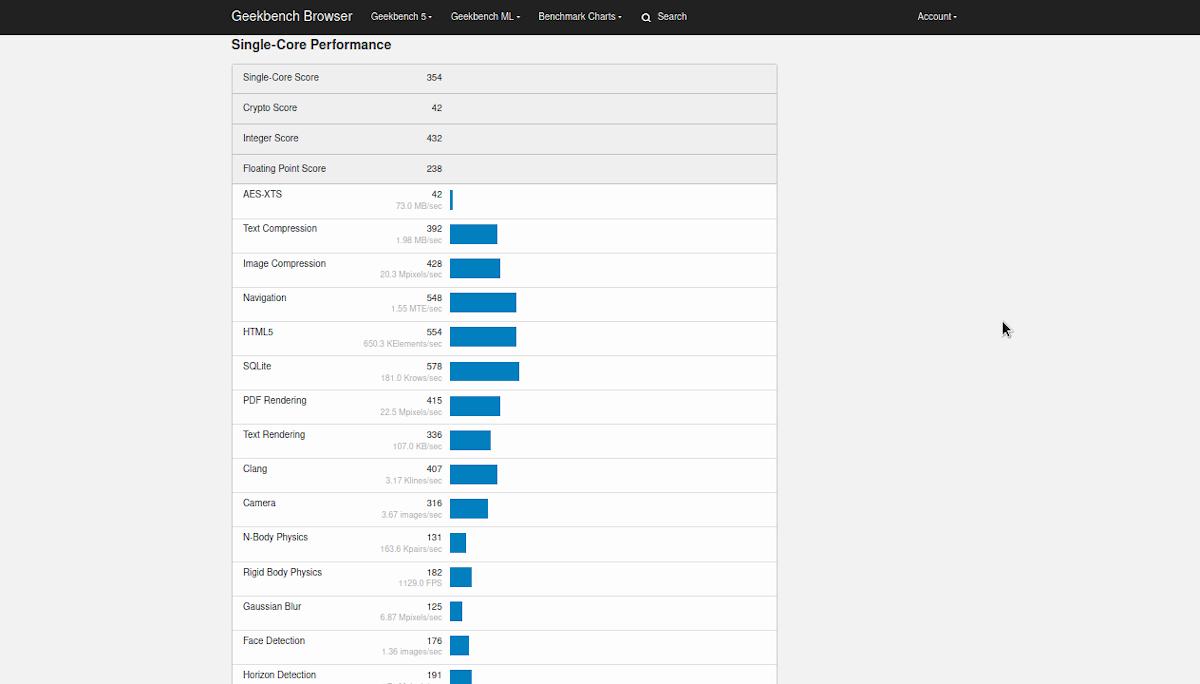
  • Exploración de los resultados obtenidos vía web, empleando el enlace web suministrado al final del proceso de benchmarking.

Exploración de los resultados obtenidos vía web - 1

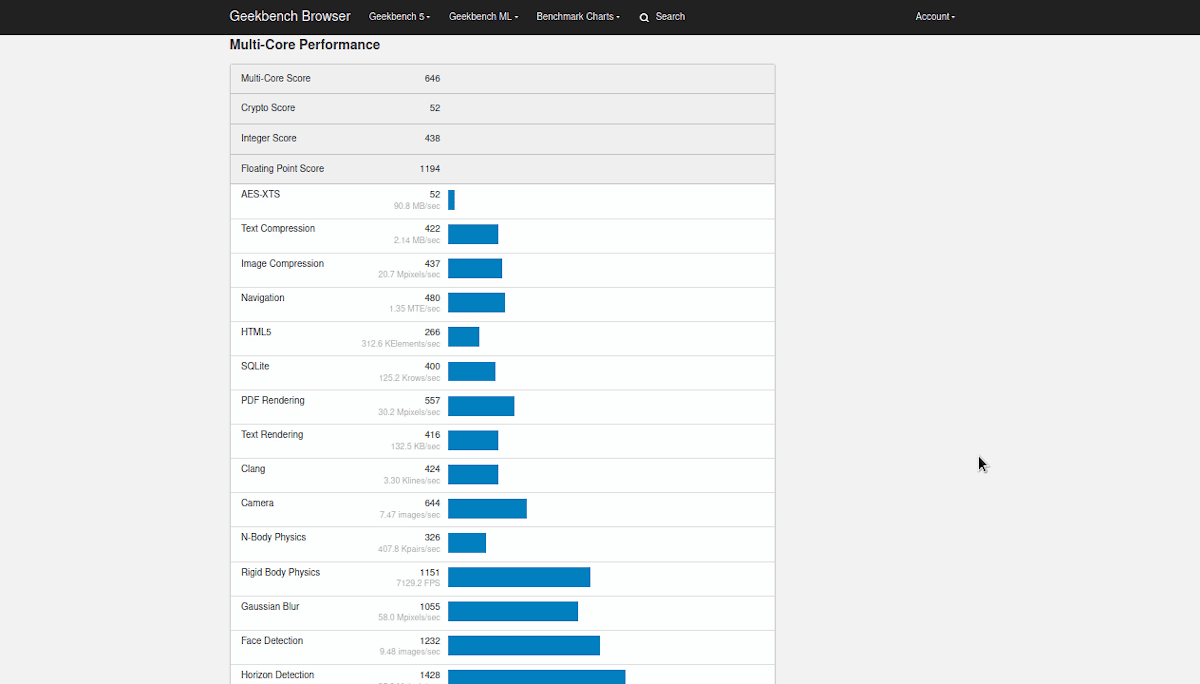
Exploración de los resultados obtenidos vía web - 2

Exploración de los resultados obtenidos vía web - 3

Análisis de la herramienta

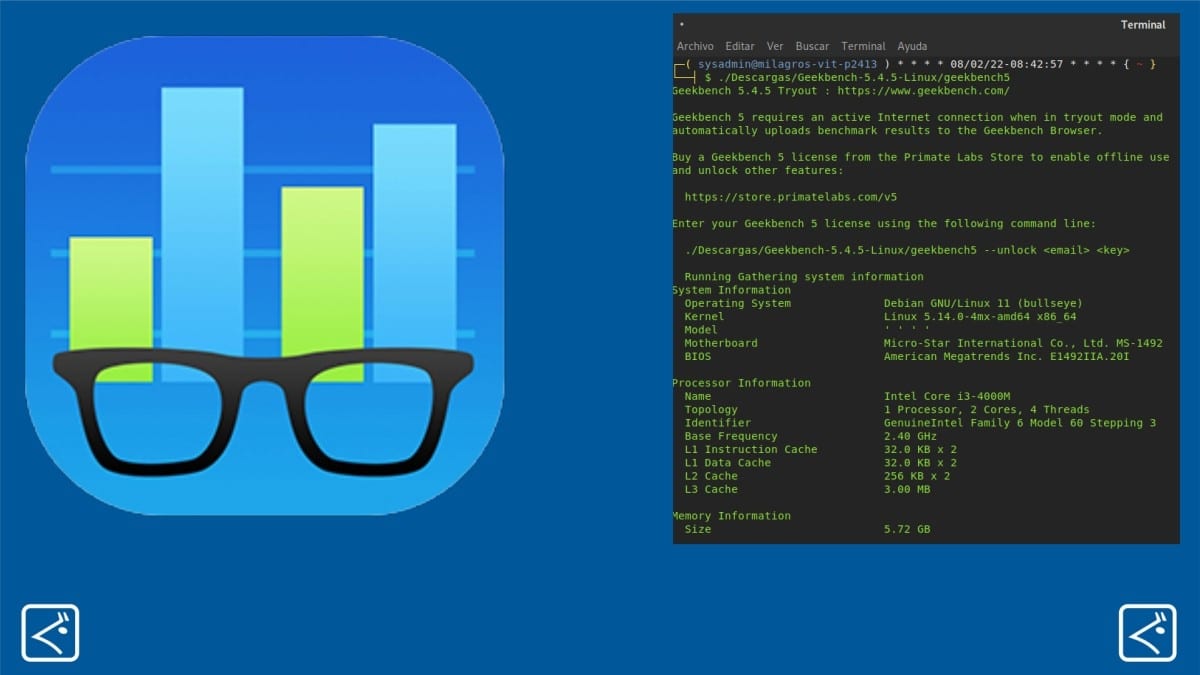
Tal como podemos observar, la herramienta al ser ejecutada, inicia una detección (recolección de datos) del hardware y software (sistema operativo) y luego ejecuta determinadas pruebas para realizar el puntaje que puede ser consultado vía web.

Entre los datos que se detectan o recolectan están los siguientes:

  • Información del Sistema
  1. Sistema Operativo
  2. Kernel de Linux
  3. Modelo
  4. Tarjeta Madre
  5. BIOS
  • Información de la CPU
  1. Nombre
  2. Núcleos e hilos
  3. Identificador
  4. Frecuencia base
  5. Tamaño de memoria caché L1, L2…
  • Información de la Memoria RAM
  1. Tamaño

Entre las pruebas que se ejecutan, tanto para procesadores mononúcleos como multinúcleos, están las siguientes:

  1. AES-XTS
  2. Text Compression
  3. Image Compression
  4. Navigation
  5. HTML5
  6. PDF Renderingç
  7. Text Rendering
  8. Clang
  9. Camera
  10. N-Body Physics
  11. Rigid Body Physics
  12. Gaussian Blur
  13. Face Detection
  14. Horizon Detection
  15. Image Inpainting
  16. HDR
  17. Ray Tracing
  18. Structure from Motion
  19. Speech Recognition
  20. Machine Learning

Por último, es importante destacar que si se desea comprender en que consisten cada una de las pruebas mencionadas inmediatamente más arriba, se pueden explorar los siguientes enlaces: CPU Workloads y Compute Workloads.

“Geekbench 5 mide la potencia de un solo núcleo y de varios núcleos de tu procesador, para todo, desde consultar el correo electrónico hasta hacer una foto o reproducir música, o todo ello a la vez. El benchmark de CPU de Geekbench 5 mide el rendimiento en nuevas áreas de aplicación, como la realidad aumentada y el aprendizaje automático, para que sepas lo cerca que está tu sistema de la vanguardia”.

Resumen: Banner post 2021

Resumen

En resumen, «Geekbench 5» es un útil y genial programa de Benchmark a probar y usar, para así tener en claro, que tan poderoso o moderno es la tecnología actual de nuestro ordenador con GNU/Linux para determinados fines. Y así, saber que tanto podemos o no hacer con él mismo, ya sea, con fines de trabajo, estudio o diversión.

Si te ha gustado esta publicación, no dejes de comentarla y de compartirla con otros. Y recuerda, visitar nuestra «página de inicio» para explorar más noticias, además de unirte a nuestro canal oficial de Telegram de DesdeLinux, o este grupo para más información sobre el tema de hoy.


from Desde Linux https://ift.tt/P684kpy
via IFTTT

De todito linuxero Ago-22: Repaso informativo sobre GNU/Linux

De todito linuxero Ago-22: Repaso informativo sobre GNU/Linux

De todito linuxero Ago-22: Repaso informativo sobre GNU/Linux

En esta nueva publicación de nuestra actual serie mensual de resumen de noticias abordaremos un nuevo compendio noticioso para iniciar la actualidad linuxera informativa del mes en curso. Por ende, aquí les dejamos este «De todito linuxero Ago-22».

Así que, a continuación ofreceremos 3 recientes noticias, 3 Distros alternativas a recomendar, y un actual Videotutorial y Podcast Linuxero, para una mejor comprensión de lo que actualmente se difunde y comparte en nuestro ámbito GNU/Linux.

De todito linuxero Jul-22: Breve repaso informativo del ámbito GNU/Linux

De todito linuxero Jul-22: Breve repaso informativo del ámbito GNU/Linux

Pero, antes de comenzar esta presente publicación («De todito linuxero Ago-22») sobre la actualidad noticiosa e informativa del mes en curso, les recomendamos explorar nuestras anteriores publicaciones relacionadas sobre los meses anteriores, al finalizar de leer esta:

De todito linuxero: Noticias de comienzo del mes

De todito linuxero Ago-22: Noticias de comienzo del mes

Novedades noticiosas: De todito linuxero Ago-22

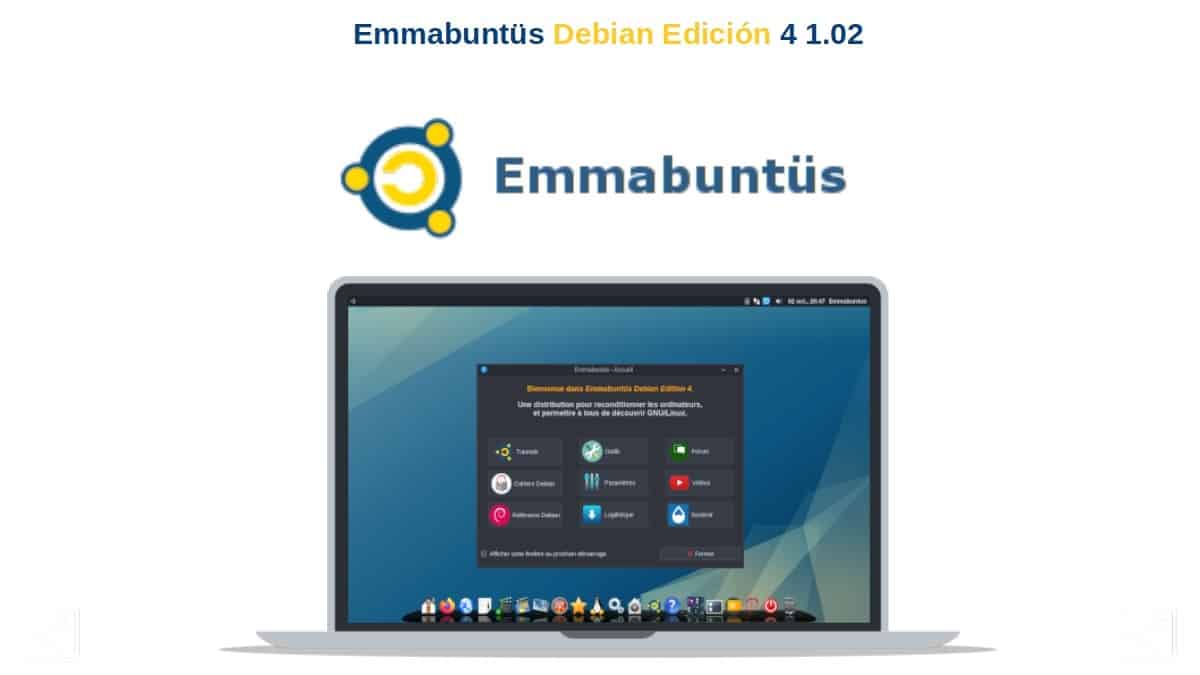
Lanzamiento oficial de Emmabuntüs Debian Edición 4 1.02

Lanzamiento oficial de Emmabuntüs Debian Edición 4 1.02

El 1 de agosto de 2022, el equipo de trabajo del Proyecto encargado de la Distro GNU/Linux conocida como Emmabuntüs, ha informado a su comunidad de usuarios y publico en general, del lanzamiento de la actualización de Emmabuntüs Debian Edición 4 1.02 (disponible para 32 y 64 bits). La cual, está basada en Debian 11.4 Bullseye, e incluye soporte para los entornos de escritorio XFCE y LXQt.

Además, conserva su objetivo principal de facilitar el reacondicionamiento de ordenadores donados a organizaciones humanitarias. Esto, con el fin de promover el descubrimiento de GNU/Linux por parte de principiantes; mientras se alarga la vida útil del hardware informático viejo aún existente. Sobre todo, con el fin de reducir los residuos inducidos por el sobreconsumo de materias primas.

Por último, esta nueva actualización incorpora mejoras implementadas en la reciente versión Emmabutüs DE4, relacionadas con un mejor soporte para UEFI y Secure Boot. Y todo esto, gracias a la inclusión de una actualización relacionada con la tecnología de llave de restauración, que ahora soporta las operaciones de guardado y clonación con la opción de Secure Boot. Explorar más detalles en la fuente.

Lanzamiento oficial de Q4OS 4.10 Gemini

Lanzamiento oficial de Q4OS 4.10 Gemini

El día de ayer, 01/07/22, los desarrolladores de la Distro GNU/Linux llamada Q4OS  han anunciado el lanzamiento de una importante actualización bajo el nombre de Q4OS 4 Gemini LTS. Esta nueva serie Gemini 4.10 incorpora las recientes actualizaciones de Debian Bullseye 11.4, el kernel estable de Debian actualizado y valiosas correcciones de seguridad y de errores.

Además, incluye la actualización completa del entorno de escritorio Trinity, por lo que Q4OS Gemini ahora cuenta con la versión más reciente de Trinity 14.0.12. También, incorpora mejoras de las herramientas específicas de Q4OS y una actualización acumulativa que cubre todos los cambios de la anterior versión estable de Gemini.

Por último, es relevante destacar que, el equipo de desarrollo de dicha distribución se encuentra trabajando para incorporar todos estos cambios mencionados en las nuevas ISOs, en los repositorios de Q4OS. Para que, el proceso de actualización automática en versiones anteriores pueda llevarse de forma satisfactoria. Explorar más detalles en la fuente.

Anuncio del próximo lanzamiento de Endless OS 5

Anuncio del próximo lanzamiento de Endless OS 5

Dado que, este anuncio fue realizado el 12/07/22 y no lo incluimos a tiempo, vale la pena hacerlo hoy para que no quede en el olvido. Y básicamente, lo que fue dicho en su momento, estuvo relacionado con Endless OS 5, y su llegada para finales de este año. Y entre muchas cosas, dicha nueva versión buscará alcanzar una nueva y renovada experiencia de escritorio basada en el último entorno de escritorio GNOME.

De manera tal, de ofrecer una apariencia más limpia y espaciosa al separar las aplicaciones del estado del sistema, una base que muestra las aplicaciones favoritas y en ejecución. Además, de un panel superior transparente con un calendario, fecha y hora, bandeja del sistema y menú de aplicaciones. Explorar más detalles en la fuente

Distros alternativas e interesantes a conocer y probar

  1. AgarimOS
  2. AmOs Linux
  3. Lion Linux

Vídeo recomendado del mes

  • Revisión del Respin GNU/Linux MilagrOS 3.0 – MX-NG-2022.01: Ver aquí.

Pódcast recomendado del mes

  • Hardware open source: la alianza de los fabricantes: Escuchar aquí.

Resumen: Banner post 2021

Resumen

En resumen, esperamos que este «De todito linuxero Ago-22» con lo más reciente de la actualidad linuxera en el Internet, para este septimo mes del año, «agosto 2022», sea de mucha utilidad para toda la «Comunidad de Software Libre y Código Abierto». Y por supuesto, que contribuya a que estemos todos mejor informados y formados sobre «GNU/Linux».

Y si te ha gustado esta publicación, no dejes de compartirla con otros en tus sitios webs, canales, grupos o comunidades favoritas de redes sociales o sistemas de mensajería. Por último, visita nuestra página de inicio en «DesdeLinux» para explorar más noticias, y únete a nuestro canal oficial de Telegram de DesdeLinux.


from Desde Linux https://ift.tt/tgj6amO
via IFTTT

Para el proximo mes Slack sube precios y hace grandes cambios en su plan gratuito

Slack App Logo

Slack el popular servicio de colaboración y comunicación empresarial para mensajería, ha anunciado un aumento en sus precios y que está previsto a partir del 1 de septiembre, junto con grandes cambios en su plan gratuito.

Este es el primer aumento de precio desde el lanzamiento de Slack en 2014, pero solo afectará a los suscriptores de su plan «Pro» en todo el mundo, no a las empresas en Slack’s Business Plus o planes de negocios personalizados.

Al igual que el mundo que nos rodea, Slack ha visto muchos cambios desde su lanzamiento. A lo largo de los años, hemos lanzado muchas innovaciones y desarrollado nuestras ofertas: herramientas flexibles que ofrecen nuevas formas de conexión, características de seguridad confiables, aplicaciones integradas, flujos de trabajo y mucho más. Lo que algunos alguna vez consideraron “simplemente otra aplicación de mensajería” se ha convertido en la sede digital indispensable para cientos de miles de clientes, que conectan sus equipos, herramientas y socios en un solo lugar.

Para resaltar este valor añadido y asegurarnos de que seguimos invirtiendo en innovación, anunciamos hoy nuestro primer aumento de precio desde nuestros inicios en 2014. Este aumento solo se aplica a los clientes suscritos a nuestro plan Pro. Y eso no es todo: también estamos actualizando nuestro plan gratuito para que sea más fácil para los usuarios probar nuestras nuevas funciones. Ambos cambios entrarán en vigencia a partir del 1 de septiembre de 2022 .

Los usuarios con un plan gratuito disfrutarán de un acceso ampliado a nuevas funciones, incluidos Clips, que permite enviar clips de audio y video y compartir mensajes en pantalla en mensajes directos y canales.

Según Slack, esta es una excelente manera de proporcionar actualizaciones asincrónicas al equipo y reducir la cantidad de reuniones necesarias. Los equipos del plan gratuito ahora tienen la opción de establecer un período de retención para sus mensajes y archivos. Slack también ha decidido simplificar los límites de este plan.

Olvídate del umbral de 10.000 mensajes y 5 GB de almacenamiento. Slack te da acceso a todo el historial de mensajes y almacenamiento de archivos de los últimos 90 días. Ya no tendrás que preguntarte cuándo llegará tu equipo al límite. La mayoría de nuestros equipos activos que usan el plan gratuito tendrán acceso a un historial de mensajes más grande, gracias al nuevo límite de 90 días. No importa con qué frecuencia uses Slack. Tu equipo siempre tendrá acceso al historial completo de los últimos 90 días.

“Nuestra prioridad es agregar nuevas funciones y más valor a todos nuestros planes de Slack, incluido nuestro plan gratuito. Su equipo está creciendo y necesitará acceso a nuevas funciones. Slack está aquí para apoyarte”.

El cofundador y director ejecutivo de Slack, Stewart Butterfield, calificó el acuerdo como «una oportunidad única en una generación para repensar y remodelar cómo y dónde trabajamos». “Salesforce y Slack están en una posición única para liderar este cambio histórico hacia un mundo digital”, dijo.

A partir de esa fecha, las suscripciones Pro mensuales aumentarán de $8 a $8,75 por usuario por mes, mientras que los clientes que se comprometan anualmente con el servicio verán aumentar sus suscripciones Pro de $6,67 a $7,25.

Slack también está jugando con el nivel gratuito, haciéndolo más basado en el tiempo. En lugar de un límite de 10.000 mensajes y 5 GB de almacenamiento, los usuarios obtendrán acceso completo a los últimos 90 días de mensajes y archivos.

Es posible que los cambios en el nivel gratuito no sean del todo bienvenidos y que los usuarios tengan que cambiar su flujo de trabajo para lidiar con la regla de los 90 días, independientemente de todas las demás funciones que se ofrecen ahora

Finalmente, cabe mencionar que hay una forma de evitar aumentos de precios por un año más. Los suscriptores Pro anuales actuales pueden asegurar la tarifa anual existente por otro año al renovar su suscripción antes del 1 de septiembre. Los clientes con un plan Pro mensual también pueden asegurar su tarifa anual actual durante un año actualizando a un plan Pro anual antes del 1 de septiembre.

Si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.


from Desde Linux https://ift.tt/jl6Hzqv
via IFTTT

Kernel 5.19 llega con mejoras en procesos, soporte de hardware, seguridad y mas

Ya fue liberada la nueva versión del Kernel 5.19 y en esta nueva versión, entre los cambios más notables se destaca por ejemplo el soporte para la arquitectura del procesador LoongArch, integración de parches «BIG TCP», modo «bajo demanda» en fscache, eliminación de código para admitir el formato a.out, la capacidad de usar ZSTD para comprimir firmware, una interfaz para administrar el desplazamiento de la memoria desde el espacio del usuario, confiabilidad y rendimiento mejorados del generador de números pseudoaleatorios, soporte para Intel IFS (In-Field Scan), AMD SEV-SNP (Secure Nested Paging), Intel TDX (Trusted Domain Extensions) y extensiones ARM SME (Scalable Matrix Extension).

La nueva versión aceptó 16401 correcciones de 2190 desarrolladores (la última versión tuvo 16206 correcciones de 2127 desarrolladores), tamaño del parche: 90 MB (los cambios afectaron a 13847 archivos, se agregaron 1149456 líneas de código, se eliminaron 349177 líneas).

Principales novedades del kernel 5.19

De los cambios más notables de esta nueva versión, podemos mencionar que se encuentra que al compilar con Clang 15, se admite el mecanismo de aleatorización de la estructura del kernel.

El mecanismo Landlock, que permite limitar la interacción de un grupo de procesos con el entorno externo, se ha provisto de soporte para reglas que permiten controlar la ejecución de operaciones de cambio de nombre de archivos.

El subsistema IMA (Arquitectura de Medición de la Integridad), diseñado para comprobar la integridad de los componentes del sistema operativo mediante firmas digitales y hashes, se ha cambiado a utilizar el módulo fs-verity para la verificación de archivos.

Se modificó la lógica de las acciones al deshabilitar el acceso sin privilegios al subsistema eBPF; anteriormente, todos los comandos asociados con la llamada al sistema bpf() estaban deshabilitados y, a partir de la versión 5.19, se retuvo el acceso a los comandos que no conducen a la creación de objetos. Con este comportamiento, se requiere un proceso con privilegios para cargar un programa BPF, pero los procesos sin privilegios pueden interactuar con el programa.

Se agregó soporte para el respaldo de conexiones MPTCP (MultiPath TCP) a TCP simple, en situaciones en las que no se pueden usar ciertas funciones de MPTCP. MPTCP es una extensión del protocolo TCP para organizar la operación de una conexión TCP con la entrega de paquetes simultáneamente a lo largo de varias rutas a través de diferentes interfaces de red vinculadas a diferentes direcciones IP. Se agregó una API para administrar transmisiones MPTCP desde el espacio del usuario.

Tambien se destaca que se agregaron más de 420 000 líneas de código relacionadas con el controlador amdgpu, de las cuales alrededor de 400 000 líneas son archivos de encabezado generados automáticamente con datos para registros ASIC en el controlador AMD GPU, y otras 22,5 000 líneas brindan la implementación inicial de la compatibilidad con AMD SoC21. El tamaño total del controlador para las GPU AMD ha superado los 4 millones de líneas de código. Además de SoC21, el controlador AMD incluye soporte para SMU 13.x (Unidad de gestión del sistema), soporte actualizado para USB-C y GPUVM, y está preparado para soportar las próximas generaciones de plataformas RDNA3 (RX 7000) y CDNA (AMD Instinct).

El controlador i915 (Intel) tiene capacidades mejoradas de administración de energía, ademas de que se agregaron ID para las GPU Intel DG2 (Arc Alchemist) utilizadas en computadoras portátiles, se proporcionó soporte inicial para la plataforma Intel Raptor Lake-P (RPL-P), se agregó información sobre las tarjetas gráficas Arctic Sound-M, se implementó ABI para motores de cómputo, se agregó para DG2 soporte de tarjetas para formato Tile4, soporte DisplayPort HDR para sistemas basados ​​en microarquitectura Haswell.

El controlador Nouveau ha cambiado a usar el controlador drm_gem_plane_helper_prepare_fb, algunas estructuras y variables se han asignado estáticamente. En cuanto al uso de códigos fuente de módulos kernel en Nouveau abiertos por NVIDIA, el trabajo hasta ahora se reduce a identificar y eliminar errores. En el futuro, se planea utilizar el firmware publicado para mejorar el rendimiento del controlador.

Se han desarrollado las capacidades relacionadas con la respuesta a la detección de split locks («split lock»), que se producen al acceder a datos desalineados en memoria debido a que al ejecutar una instrucción atómica, los datos cruzan dos líneas de la memoria caché de la CPU expandida. Tales bloqueos conducen a una caída significativa en el rendimiento. Si anteriormente, de forma predeterminada, el kernel emitía una advertencia con información sobre el proceso que causó el bloqueo, ahora el proceso problemático se ralentizará adicionalmente para preservar el rendimiento del resto del sistema.

Se agregó soporte para el mecanismo IFS (In-Field Scan) implementado en los procesadores Intel, que permite ejecutar pruebas de diagnóstico de CPU de bajo nivel que pueden detectar problemas que no se detectan por medios regulares basados ​​en códigos de corrección de errores (ECC) o bits de paridad.

De los demás cambios que se destacan de esta nueva versión:

  • Se agregó un controlador para el controlador NVMe que se usa en las computadoras Apple basado en el chip M1.
  • se agregó soporte inicial para la arquitectura del conjunto de instrucciones LoongArch utilizada en los procesadores Loongson 3 5000, que implementa un nuevo RISC ISA similar a MIPS y RISC-V.
  • La arquitectura LoongArch está disponible en tres versiones: simplificada de 32 bits (LA32R), normal de 32 bits (LA32S) y de 64 bits (LA64).
  • Se agregó la capacidad de incrustar el archivo bootconfig en el kernel.
  • ‘CONFIG_BOOT_CONFIG_EMBED_FILE=»/PATH/TO/BOOTCONFIG/FILE»‘.
  • Se eliminó la compatibilidad con las opciones de arranque específicas de x86: nosp, nosmap, nosmep, noexec y noclflush).
  • Se suspendió el soporte para la arquitectura de CPU obsoleta h8300 (Renesas H8/300), que durante mucho tiempo no se ha mantenido.

Finalmente si estás interesado en poder conocer más al respecto sobre esta nueva versión, puedes consultar los detalles en el siguiente enlace.


from Desde Linux https://ift.tt/FcwShjU
via IFTTT

MinIO acusa a Nutanix de violar la licencia de código abierto

El desarrollador de MinIO Object Storage (un servicio de almacenamiento de objetos de código abierto), acusó a Nutanix Objects de violar la licencia bajo la cual se distribuye su sistema de almacenamiento.

Y es que Nutanix Objects está construida alrededor de MinIO Object Storage distribuido bajo la licencia GNU AGPL v3, pero Nutanix Objects no habría respetado los términos de esta licencia que obliga a los servicios accesibles por la red a publicar su código fuente. Por lo tanto, MinIO le pide a Nutanix que deje de copiar y redistribuir cualquier software derivado que no haya pasado los encabezados de licencia originales de MinIO y el texto de la licencia a sus clientes.

MinIO Object Storage es un sistema de almacenamiento de objetos distribuidos de alto rendimiento. Está definido por software, se ejecuta en hardware básico y es completamente de código abierto, siendo la licencia dominante GNU AGPL v3.

El desarrollador cree que MinIO fue diseñado desde cero para ser el estándar para el almacenamiento de objetos en la nube privada/híbrida. Nutanix Objects también es un servicio de almacenamiento de objetos definido por software. Está construido con una API REST compatible con Amazon Web Services Simple Storage Service (AWS S3) capaz de manejar petabytes de datos no estructurados y generados por máquinas.

La CFO de MinIO, Garima Kapoor, afirmó que el software Nutanix Objects, lanzado en 2018, se basa en MinIO Object Storage. Sin embargo, esto no se habría revelado a los usuarios de Nutanix Objects, lo que colocaría a la empresa en una violación continua de las versiones Apache License v2 y GNU AGPL v3 de MinIO.

En una publicación de blog que explica la situación, Kapoor dijo:

“Durante los últimos tres años, hemos tratado de resolver los problemas de cumplimiento de licencias hablando de buena fe con Nutanix. Sin embargo, no hemos hecho ningún progreso significativo”.

“Por lo tanto, notificamos a Nutanix que rescindimos y revocamos cualquier licencia o sublicencia bajo Apache v2 y AGPL v3 de acuerdo con los términos de esas licencias. Además, le hemos pedido a Nutanix que deje de copiar y redistribuir cualquier software derivado que no transmita a sus clientes los encabezados y el texto de la licencia original de MinIO, así como las licencias de patente y derechos de autor incluidos”

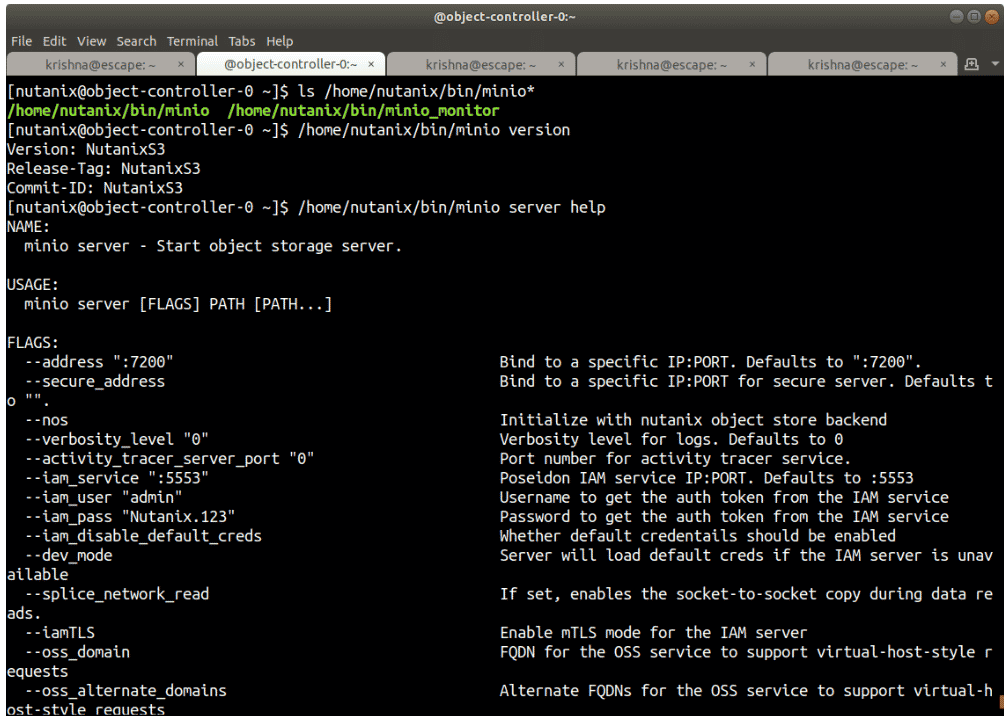
La siguiente captura de pantalla muestra el binario MinIO Object Storage en el módulo del controlador Nutanix Objects, dijo:

“Nutanix simplemente colocó una versión modificada del binario MinIO dentro de su plataforma de almacenamiento de objetos. Nutanix tampoco ha revelado el uso de MinIO en sus declaraciones de código abierto o Acuerdo de licencia de usuario final (EULA) a sus clientes”. Los críticos dicen que esto es, a primera vista, un desacuerdo que podría resolverse en minutos si Nutanix cumple con los términos de licencia de Apache v2 y GNU AGPL v3 como le gustaría a MinIO.

Pero es difícil entender por qué Nutanix no lo hizo y retrasó la resolución de este argumento durante tres años. Puede que Nutanix no quiera parecer que engaña a sus clientes. Un portavoz dijo: «Nutanix tiene una larga historia de documentación abierta de nuestra arquitectura en la Biblia de Nutanix disponible gratuitamente, y estamos comprometidos con el software de código abierto y la administración de la comunidad de código abierto, participando activamente en varios proyectos. . Estamos sorprendidos por la lista de acusaciones, pero nos tomamos en serio cualquier acusación y las estamos revisando”.

A pesar de esta declaración, al leer el libro Servicios de almacenamiento de Nutanix, no hay ninguna referencia al almacenamiento de objetos MinIO.

Por su parte, Kapoor dijo que cree firmemente que el software debería ser de código abierto, según ella, el mejor software se crea en colaboración con la comunidad, lo que da a las personas la libertad de innovar y mejorar.

Agrega que las licencias de código abierto son clave para garantizar que las personas sepan de dónde proviene su software y puedan mantenerlo seguro a través de la transparencia. También garantizan las libertades fundamentales en materia de uso y difusión.

Sin embargo, está indignada porque a veces las empresas amenazan el modelo de código abierto al infringir las licencias de código abierto y no dar a sus usuarios garantías de propiedad intelectual e identificación de fuente. Kapoor dice que está decepcionada de tener que denunciar a Nutanix, pero aclara que el objetivo es proteger a los usuarios de MinIO y asegurarse de que comprendan los derechos que Nutanix les debe.

Fuente: https://blog.min.io


from Desde Linux https://ift.tt/h8yE4R3
via IFTTT